
Напомним:
троянцы семейства Trojan.Encoder представляют собой вредоносные программы, шифрующие файлы на жестком диске компьютера и требующие деньги за их расшифровку. Зашифрованными могут оказаться файлы *.mp3, *.doc, *.docx, *.pdf, *.jpg, *.rar и так далее.
Со всем семейством этого вируса познакомиться лично не удалось, но, как показывает практика, метод заражения, лечения и расшифровки у всех примерно похожи:
1. жертва заражается через спам-письмо с вложением (реже инфекционным путем),
2. вирус распознается и удаляется (уже) почти любым антивирусом со свежими базами,
3. файлы расшифровываются путем подбора паролей-ключей к используемым видам шифрования.
Например, в Trojan.Encoder.225 используется шифрование RC4 (модифицированный) + DES, а в Trojan.Encoder.263 - BlowFish в CTR-режиме. Эти вирусы на данный момент расшифровываются на 99% исходя из личной практики.
Но не всё так гладко. Некоторые вирусы-шифровальщики требуют месяцы непрерывной дешифровки (Trojan.Encoder.102), а другие (Trojan.Encoder.283) и вовсе не поддаются корректной расшифровке даже для специалистов компании «Доктор Вэб», которая, собственно, играет ключевую роль в данной статье.
Теперь по порядку.
В начале августа 2013 года ко мне обратились клиенты с проблемой зашифрованных файлов вирусом Trojan.Encoder.225. Вирус, на тот момент, новый, никто ничего не знает, в интернете информации 2-3 тематических ссылки гугла. После продолжительных поисков на просторах интернета выясняется, что единственная (найденная) организация, которая занимается проблемой расшифровки файлов после этого вируса - это компания «Доктор Веб». А именно: дает рекомендации, помогает при обращении в тех.поддержку, разрабатывает собственные дешифровщики и т.д.
Негативное отступление.
И, пользуясь случаем, хочу отметить два жирнющих
минуса «Лаборатории Касперского». Которые, при обращении в их тех.поддержку, отмахиваются «мы работаем над этим вопросом, о результатах уведомим по почте». И еще, минус в том - что ответа на запрос я так и не получил. Спустя 4 месяца. Ни«хрена» себе время реакции. А я тут стремлюсь к стандарту «не более одного часа с оформления заявки».
Стыдно, товарищ Евгений Касперский
, генеральный директор «Лаборатории Касперского». А ведь у меня добрая половина всех компаний «сидит» на нем. Ну да ладно, лицензии кончаются в январе-марте 2014 года. Стоит ли говорить о том, буду ли я продлевать лицензию?;)
Представляю лица «спецов» из компаний «попроще», так сказать НЕгигантов антивирусной индустрии. Наверное вообще «забились в уголок» и «тихо плакали».
Хотя, что уж там, абсолютно все «лоханулись» по полной. Антивирус, в принципе, не должен был допустить попадание этого вируса на комп. Тем более учитывая современные технологии. А у «них», ГИГАНТОВ антиВИРУСНОЙ индустрии, якобы всё схвачено, «эврестический анализ», «система упреждения», «проактивная защита»…
ГДЕ ЭТИ ВСЕ СУПЕР-СИСТЕМЫ БЫЛИ, КОГДА РАБОТНИК ОТДЕЛА КАДРОВ ОТКРЫВАЛ «БЕЗОБИДНОЕ» ПИСЬМО С ТЕМОЙ «РЕЗЮМЕ»???
Что должен был подумать сотрудник?
Если ВЫ не можете нас защитить, то зачем ВЫ нам нужны вообще?
И всё бы хорошо было с «Доктор Вэб», да только чтобы получить помощь, надо, естественно, иметь лицензию на какой либо их программный продукт. При обращении в тех.поддержку (далее ТП) надо предоставить серийный номер Dr.Web и не забыть в строке «Категория запроса:» выбрать «запрос на лечение» или просто предоставить им зашифрованный файл в лабораторию. Сразу оговорюсь, что так называемые «журнальные ключи» Dr.Web, которые в интернете выкладываются пачками, не подходят, так как не подтверждают приобретение каких либо программных продуктов, и отсеиваются специалистами ТП на раз-два. Проще купить самую «дешманскую» лицензию. Потому как если вы взялись за расшифровку - вам эта лицензия окупится в «мулион» раз. Особенно если папка с фотками «Египет 2012» была в одном экземпляре…
Попытка №1
Итак, купив «лицензию на 2 ПК на год» за н-сумму денег, обратившись в ТП и предоставив некоторые файлы я получил ссылку на утилиту-дешифровщик te225decrypt.exe версии 1.3.0.0. В предвкушении успеха, запускаю утилиту (надо указать ей на один из зашифрованных *.doc файлов). Утилита начинает подбор, нещадно загружая на 90-100% старенький процессор E5300 DualCore, 2600 MHz (разгон до 3,46Ггц) /8192 MB DDR2-800, HDD 160Gb Western Digital.
Тут, параллельно со мной в работу включается коллега на ПК core i5 2500k (разгон до 4.5ghz) /16 ram 1600/ ssd intel (это для сравнения затраченного времени в конце статьи).
Спустя 6 суток у меня утилита отрапортовала об расшифровке 7277 файлов. Но счастье длилось не долго. Все файлы расшифровались «криво». То есть, например, документы microsoft office открываются, но с разными ошибками: «Приложением Word в документе *.docx обнаружено содержимое, которое не удалось прочитать» или «Не удается открыть файл *.docx из-за ошибок его содержимого». Файлы *.jpg тоже открываются либо с ошибкой, либо 95% изображения оказывается затертым черным или салатово-зелёным фоном. У файлов *.rar - «Неожиданный конец архива».
В общем полная неудача.
Попытка №2
Пишем в ТП о результатах. Просят предоставить пару файлов. Через сутки опять дают ссылку на утилиту te225decrypt.exe, но уже версии 1.3.2.0. Ну что ж, запускаем, альтернативы то все равно не было тогда. Проходит около 6 суток и утилита завершает свою работу ошибкой «Невозможно подобрать параметры шифрования». Итого 13 суток «коту под хвост».
Но мы не сдаемся, на счету важные документы нашего *бестолкового* клиента без элементарных бэкапов.
Попытка №3
Пишем в ТП о результатах. Просят предоставить пару файлов. И, как вы уже догадались, спустя сутки дают ссылку на всё ту же утилиту te225decrypt.exe, но уже версии 1.4.2.0. Ну что ж, запускаем, альтернативы то как не было, так и не появилось ни от Лаборатории Касперского, ни от ESET NOD32 ни от других производителей антивирусных решений. И вот, спустя 5 суток 3 часа 14 минут (123,5 часа) утилита сообщает о расшифровке файлов (у коллеги на core i5 расшифровка заняла всего 21 час 10 минут).
Ну, думаю, была-небыла. И о чудо: полный успех! Все файлы расшифрованы корректно. Всё открывается, закрывается, смотрится, редактируется и сохраняется исправно.
Все счастливы, THE END.
«А где же история про вирус Trojan.Encoder.263?», спросите вы. А на соседнем ПК, под столом… была. Там всё было проще: Пишем в ТП «Доктора Вэба», получаем утилиту te263decrypt.exe, запускаем, ждем 6,5 суток, вуаля! и всё готово.Подведя итог, могу привести несколько советов с форума «Доктор Вэб» в моей редакции:
Что необходимо сделать в случае заражения вирусом-шифровальщиком:
- прислать в вирусную лабораторию Dr. Web или в форму «Отправить подозрительный файл» зашифрованный doc-файл.
- Дожидаться ответа сотрудника Dr.Web и далее следовать его указаниям.
Что НЕ нужно делать:
- менять расширение у зашифрованных файлов; Иначе, при удачно подобранном ключе утилита просто не «увидит» файлов, которые надо расшифровать.
- использовать самостоятельно без консультации со специалистами любые программы для расшифровки/восстановления данных.
Внимание, имея свободный от других задач сервак, рпедлагаю свои безвозмездные услуги по расшифровке ВАШИХ данных. Сервак core i7-3770K c разгоном до *определенных частот*, 16ГБ ОЗУ и SSD Vertex 4.
Для всех активных пользователей «хабра» использование моих ресурсов будет БЕСПЛАТНА!!!
Пишите мне в личку или по иным контактам. Я на этом уже «собаку съел». Поэтому мне не лень на ночь поставить сервак на расшифровку.
Этот вирус - «бич» современности и брать «бабло» с однополчан - это не гуманно. Хотя, если кто-нибудь «бросит» пару баксов на мой счет яндекс.деньги 410011278501419 - я буду не против. Но это совсем не обязательно. Обращайтесь. Обрабатываю заявки в своё свободное время.
Новые сведенья!
Начиная с 08.12.2013 года началось распространение нового вируса из всё той же серии Trojan.Encoder под классификацией «Доктора Вэба» - Trojan.Encoder.263, но с шифрованием RSA. Данный вид на сегодняшнее число (20.12.2013г.) не поддается расшифровке , так как использует очень устойчивый метод шифрования.
Всем, кто пострадал от этого вируса рекомендую:
1. Используя встроенный поиск windows найти все файлы, содержащие расширение.perfect, скопировать их на внешний носитель.
2. Скопировать так же файл CONTACT.txt
3. Положить этот внешний носитель «на полочку».
4. Ждать появления утилиты-дешифратора.
Что НЕ надо делать:
Не надо связываться со злоумышленниками. Это глупо. В более чем 50% случаев после «оплаты» в, примерно, 5000р., вы не получите НИЧЕГО. Ни денег, ни дешефратора.
Справедливости ради стоит отметить, что в интернете есть те «счастливчики», которые за «бабло» получали свои файлы обратно путем дешифрования. Но, верить этим людям не стоит. Будь я вирусописателем, первое, чтоб я сделал - дак это распространил информацию типа «я заплатил и мне выслали дешифратор!!!».
За этими «счастливчиками» могут быть всё те же злоумышленники.
Что ж… пожелаем удачи остальным антивирусным компаниям в создании утилиты по дешифровке файлов после вирусов группы Trojan.Encoder.
Отдельная благодарность за проделанную работу по созданию утилит-дешифраторов товарищу v.martyanov`у с форума «Доктор Вэб».
Одна из причин, которая может затруднить восстановление зашифрованных данных при заражении вирусом вымогателем — это идентификация шифровальщика. Если пользователь сможет определить вымогателя, то он сможет и проверить, есть ли бесплатный способ расшифровать данные.
Еще по теме: Работа шифровальщика на примере вымогателя
Узнать какой шифровальщик зашифровал файлы
>Определить шифровальщика можно несколькими способами. С помощью:
- самого вируса-шифровальщика
- расширение зашифрованного файла
- онлайн-сервиса ID Ransomware
- утилиты Bitdefender Ransomware
С первым способом все ясно. Многие вирусы-вымогатели, такие как The Dark Encryptor, не скрывают себя. И определить вредонос не составит ни какого труда.
Шифровальщик The Dark Encryptor
Также можно попробовать определить шифровальщик с помощью расширения зашифрованного файла. Просто вбейте в поиск и посмотрите результаты.
Но есть ситуации, когда узнать какой шифровальщик зашифровал файлы не так-то просто. В этих случаях нам и помогут следующие два способа.
Определить шифровальщик с помощью ID Ransomware
>Способ определения шифровальщика с помощью онлайн-сервиса ID Ransomware.
Определить шифровальщик с помощью Bitdefender Ransomware
>Bitdefender Ransomware Recognition Tool — это новая программа для Windows от компании Bitdefender, которая в случае заражения вирусом-вымогателем помогает определить шифровальщик.
Это маленькая бесплатная программа, которую не нужно устанавливать. Все, что требуется, — запустить программу, принять лицензию и использовать ее для идентификации вымогателя. Скачать утилиту Bitdefender Ransomware Recognition Tool вы можете с официального сайта по прямой ссылке.
Bitdefender не пишет о совместимости. В моем случае программа работала на устройстве Windows 10 Pro. Имейте ввиду Bitdefender Ransomware Recognition Tool требует подключения к Интернету.
Принцип работы такой же как и в предыдущем способе. В первом поле указываем файл с текстом сообщения, а во втором путь к зашифрованными файлами.

Насколько я понял, Bitdefender Ransomware Recognition Tool не отправляет сам файл на сервер, а только анализирует имена и расширения.
Еще одна интересная особенность Bitdefender Ransomware Recognition Tool заключается в том, что его можно запускать из командной строки.
Я не тестировал Bitdefender Ransomware Recognition Tool, поэтому буду рад любым комментариям от людей которые пробовали его в действии.
На этом все. Надеюсь вам не пригодиться данная инструкция, но если вы все же столкнулись с вымогателем, то будете знать как его определить.
Восстановление зашифрованных файлов — это проблема с которой столкнулись большое количество пользователей персональных компьютеров, ставших жертвой разнообразных вирусов-шифровальщиков. Количество вредоносных программ в этой группе очень много и оно увеличивается с каждым днём. Только в последнее время мы столкнулись с десятками вариантами шифровальщиков: CryptoLocker, Crypt0l0cker, Alpha Crypt, TeslaCrypt, CoinVault, Bit Crypt, CTB-Locker, TorrentLocker, HydraCrypt, better_call_saul, crittt и т.д.
Конечно, восстановить зашифрованные файлы можно просто выполнив инструкцию, которую создатели вируса оставляют на заражённом компьютере. Но чаще всего стоимость расшифровки очень значительна, так же нужно знать, что часть вирусов-шифровальщиков так зашифровывают файлы, что расшифровать их потом просто невозможно. И конечно, просто неприятно платить за восстановление своих собственных файлов.
Способы восстановления зашифрованных файлов бесплатно
>Существует несколько способов восстановить зашифрованные файлы используя абсолютно бесплатные и проверенные программы, такие как ShadowExplorer и PhotoRec. Перед и во время восстановления старайтесь как можно меньше использовать зараженный компьютер, таким образом вы увеличиваете свои шансы на удачное восстановление файлов.
Инструкцию, описанную ниже, нужно выполнять шаг за шагом, если у вас что-либо не получается, то ОСТАНОВИТЕСЬ, запросите помощь написав комментарий к этой статье или создав новую тему на нашем .
1. Удалить вирус-шифровальщик
>Kaspersky Virus Removal Tool и Malwarebytes Anti-malware могут обнаруживать разные типы активных вирусов-шифровальщиков и легко удалят их с компьютера, НО они не могут восстановить зашифрованные файлы.
1.1. Удалить вирус-шифровальщик с помощью Kaspersky Virus Removal Tool
>
Кликните по кнопке Сканировать для запуска проверки вашего компьютера на наличие вируса-шифровальщика.
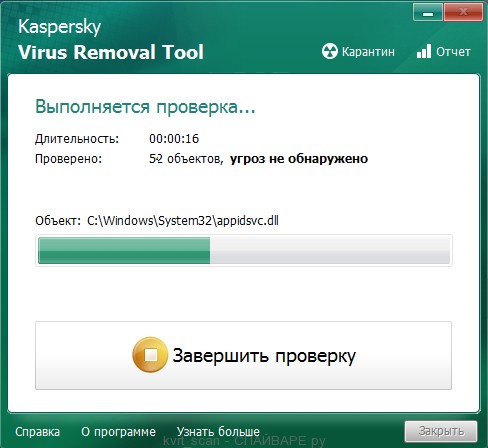
Дождитесь окончания этого процесса и удалите найденных зловредов.
1.2. Удалить вирус-шифровальщик с помощью Malwarebytes Anti-malware
>Скачайте программу . После окончания загрузки запустите скачанный файл.


Автоматически запуститься процедура обновления программы. Когда она закончиться нажмите кнопку Запустить проверку . Malwarebytes Anti-malware начнёт проверку вашего компьютера.

Сразу после окончания проверки компьютера программа Malwarebytes Anti-malware откроет список найденных компонентов вируса-шифровальщика.
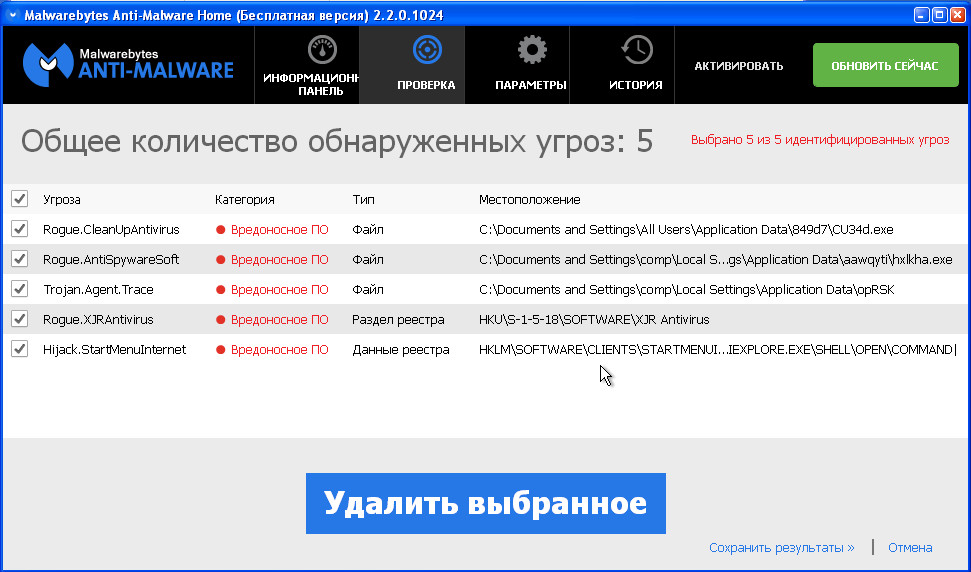
Кликните по кнопке Удалить выбранное для очистки вашего компьютера. Во время удаления вредоносных программ, Malwarebytes Anti-malware может потребовать перезагрузить компьютер для продолжения процесса. Подтвердите это, выбрав Да.
После того как компьютер запуститься снова, Malwarebytes Anti-malware автоматически продолжит процесс лечения.
2. Восстановить зашифрованные файлы используя ShadowExplorer
>ShadowExplorer — это небольшая утилита позволяющая восстанавливать теневые копии файлов, которые создаются автоматически операционной системой Windows (7-10). Это позволит вам восстановить исходное состояние зашифрованных файлов.
Скачайте программу . Программа находиться в zip архиве. Поэтому кликните по скачанному файлу правой клавишей и выберите пункт Извлечь все. Затем откройте папку ShadowExplorerPortable.
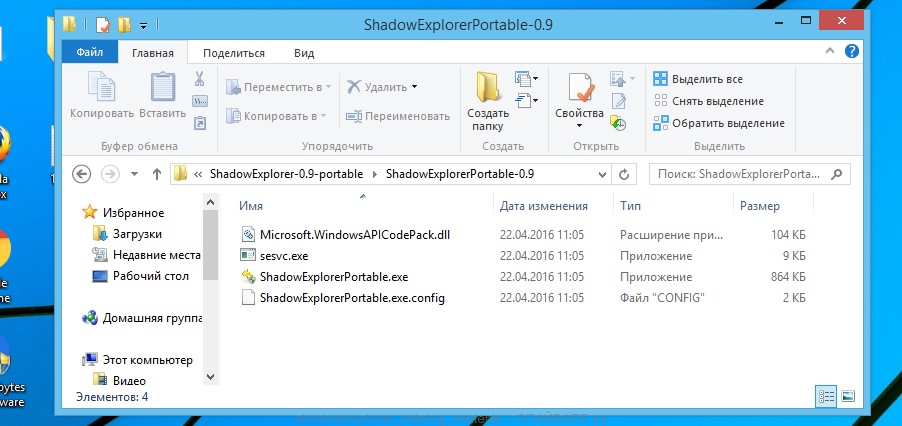
Запустите ShadowExplorer. Выберите нужный вам диск и дату создания теневых копий, соответственно цифра 1 и 2 на рисунке ниже.

Кликните правой клавишей мыши по каталогу или файлу, копию которого вы хотите восстановить. В появившемся меню выберите Export.
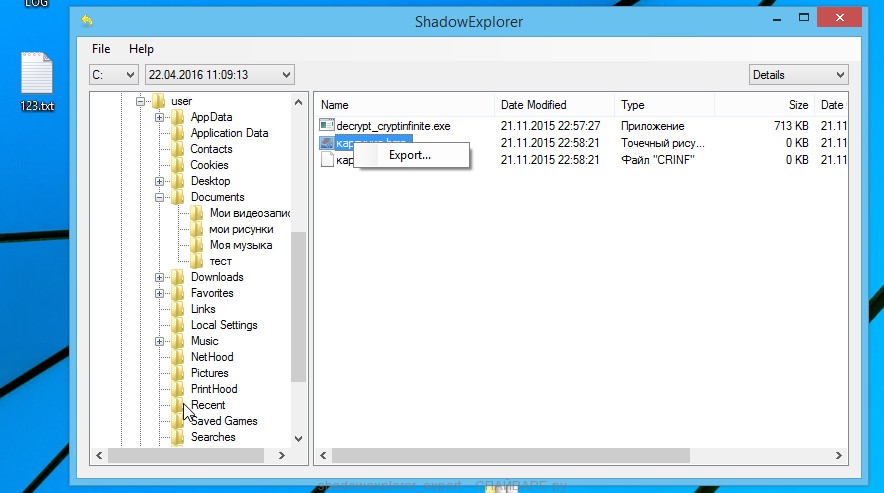
И последнее, выберите папку в которую будет скопирован восстановленный файл.
3. Восстановить зашифрованные файлы используя PhotoRec
>PhotoRec это бесплатная программа, созданная для восстановления удалённых и потерянных файлов. Используя её, можно восстановить исходные файлы, которые вирусы-шифровальщики удалили после создания их зашифрованных копий.
Скачайте программу . Программа находиться в архиве. Поэтому кликните по скачанному файлу правой клавишей и выберите пункт Извлечь все. Затем откройте папку testdisk.
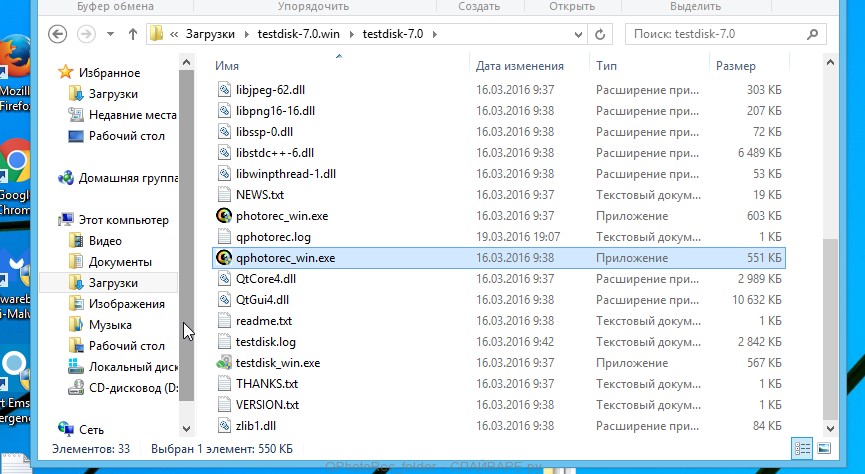
В списке файлов найдите QPhotoRec_Win и запустите её. Откроется окно программы в котором будут показаны все разделы доступных дисков.
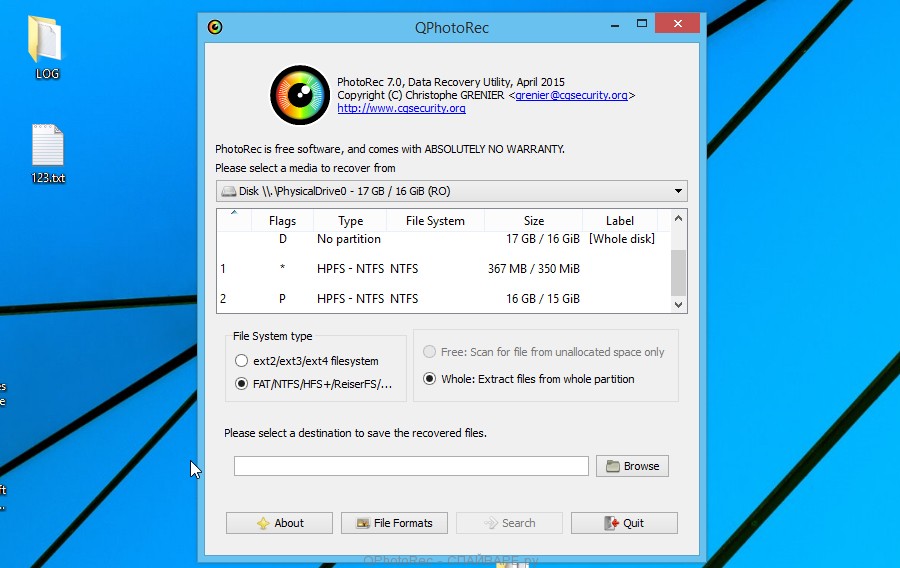
В списке разделов выберите тот, на котором находятся зашифрованные файлы. После чего кликните по кнопке File Formats.
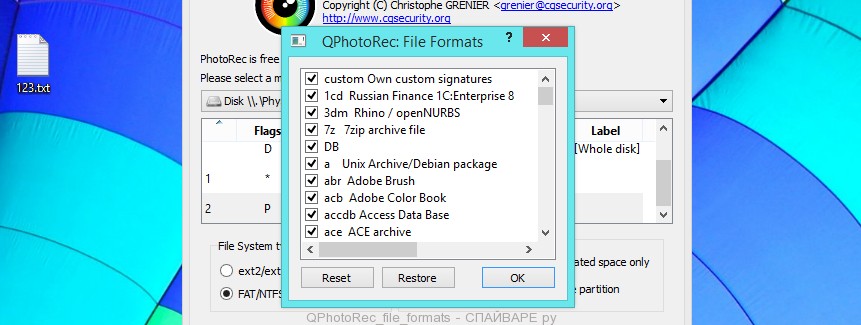
По-умолчанию программа настроена на восстановление всех типов файлов, но для ускорения работы рекомендуется оставить только типы файлов, которые вам нужно восстановить. Завершив выбор нажмите кнопку OK.
В нижней части окна программы QPhotoRec найдите кнопку Browse и нажмите её. Вам нужно выбрать каталог в который будут сохранены восстановленные файлы. Желательно использовать диск на котором не находятся зашифрованные файлы требующие восстановления (можете использовать флешку или внешний диск).
Для запуска процедуры поиска и восстановления исходных копий зашифрованных файлов нажмите кнопку Search. Этот процесс длится довольно долго, так что наберитесь терпения.

Когда поиск будет окончен, нажмите кнопку Quit. Теперь откройте папку, которую вы выбрали для сохранения восстановленных файлов.

В папке будут находиться каталоги с именами recup_dir.1, recup_dir.2, recup_dir.3 и тд. Чем больше файлов найдет программа, тем больше будет и каталогов. Для поиска нужных вам файлов, последовательно проверьте все каталоги. Для облегчения поиска нужного вам файла, среди большого количества восстановленных, используйте встроенную систему поиска Windows (по содержимому файла), а так же не забывайте о функции сортировки файлов в каталогах. В качестве параметра сортировки можно выбрать дату изменения файла, так как QPhotoRec при восстановлении файла пытается восстановить это свойство.
Читайте, как защититься от заражения вирусом шифровальщиком и удалить XTBL с компьютера. Стоит ли платить выкуп, и как восстановить зашифрованные шифровальщиком файлы . Вирусы вымогатели – одна из худших кибер-инфекций, с которыми вы можете столкнуться. Они не зря пользуются такой репутацией на просторах интернета, так как это действительно страшный инструмент.
Все вымогатели спроектированы по одинаковому принципу. Проскальзывая в вашу систему не замеченными, они начинают шифровать ваши файлы, чтобы в последствии требовать у вас выкуп за доступ к ним.
Содержание:Вирус шифровальщик
>Если вы вдруг обнаружите один или все из ваших файлов переименованы с расширением XTBL или другим неизвестным расширением файла, вам не повезло – вы столкнулись с вирусом-шифровальщиком . Вскоре вы получите сообщение с предложением оплатить возможность разблокировки ваших файлов. Иногда это может быть окно с текстом, иногда текстовый документ Readme на рабочем столе или даже в каждой папке с файлами. Обращение к пользователю может быть продублировано на нескольких языках кроме английского и содержит все требования злоумышленников создателей вируса.
Казалось бы, проще заплатить, чтобы избавиться от такого вируса, но это не так. Независимо от требований вируса, не соглашайтесь на них – он нанесет по вам двойной удар. Ваши заблокированные файлы скорее всего не поддадутся восстановлению – примите это, и не пересылайте деньги для разблокировки файлов. В противном случае кроме файлов вы потеряете еще и деньги.
Вы можете получить сообщение с таким содержанием:
«Все файлы вашего компьютера включая видео, фото и документы были зашифрованы. Шифрование было произведено с использованием уникального публичного ключа сгенерированного для этого компьютера. Для расшифровки файлов необходимо использовать приватный ключ.
Единственная копия этого ключа сохранена на секретном сервере в интернете. Ключ будет автоматически уничтожен по прошествии 7 дней, и никто не сможет получить доступ к файлам.»
Как компьютер мог заразиться вирусом шифровальщиком
>Вирус вымогатель не может появиться на компьютере с помощью магии. Он состоит из нескольких элементов установка которых должна была быть обязательно одобрена вами лично. Конечно же вирус не делал этого в открытой форме, это было с делано с помощью уловок и обмана.
Например, один из наиболее популярных методов проникновения, это использование бесплатных программ, поврежденных сайтов или ссылок. Также инфицирование может быть замаскировано под обновление Java или Flash Player. Вы будете уверены в том, что ставите обновления известной вам программы и дадите зеленый свет на установку опасной и вредной инфекции.
Что бы не попасть в неприятную ситуацию, будьте внимательны и аккуратны. Не спешите принимать какие-либо действия, если вы не уверены в них. Основная причина заражения вирусом – небрежность пользователя.
Удаление расширения XTBL или изменение имени файлов
>Почему расширение файлов XTBL так опасно? Программа вымогатель найдет все ваши файлы, включая изображения, видео, музыку, документы и проведет процедуру шифрования с ними. Будут зашифрованы файлы любого формата: doc, .docx, .docm, .wps, .xls, .xlsx, .ppt, .pptx, .pptm, .pdd, .pdf, .eps, .ai, .indd, .cdr, .dng, .mp3, .lnk, .jpg, .png, .jfif, .jpeg, .gif, .bmp, .exif, .txt. Ничего не защитит их. После завершения шифрования расширения всех файлов будет изменено на XTBL и они больше не будут открываться.
Процедура изменения имени файла или удаления расширения XBTL не вернут доступ к файлам. Для этого их нужно расшифровать с помощью приватного ключа. Для получения этого ключа нужно выполнить все условия вымогателей. Но задайте себе вопрос: Вы можете довериться злоумышленникам, которые заразили ваш компьютер? Конечно же нет, учтите, правила игры изначально не в вашу пользу.
Стоит ли платить за ключ для расшифровки
>На какой лучший сценарий вы можете рассчитывать? Вы заплатите выкуп и допустим вы получите ключ для расшифровки файлов, допустим он сработает и ваши файлы будут разблокированы. Но что дальше? Что защитит ваши данные от повторного шифрования на следующий день? Ничего.
Оплатив доступ к файлам, вы потеряете не только деньги, но и откроете доступ к вашей персональной и финансовой информации мошенникам, разработавшим вирус. Не позволяйте никому вмешиваться в вашу личную жизнь. Сумма, которую просят за ключ расшифровки, часто превышает $500. Ответьте себе на вопрос – вы готовы открыть ваши личные данные и банковскую информацию мошенникам, и дополнительно потерять $500 в обмен на призрачное обещание расшифровать файлы? Расставьте приоритеты правильно!
Инструкция по удалению вируса шифровальщика
>- Удалите зловредный процесс с помощью менеджера процессов;
- Отобразите скрытые файлы
Удалите зловредный процесс с помощью Менеджера процессов
>
Отобразите скрытые файлы
>- Перейдите в любую папку
- Выберите Файл – Изменить параметры папок и поиска.
- Перейдите на закладку «Вид» .
- Включите опцию «Показать скрытые файлы и папки» .
- Выключите опцию «Скрывать защищенные системные файлы» .
- Нажмите кнопку Применить к папкам, затем Применить и Ок .
Установите место нахождения вируса
>- Сразу после загрузки операционной системы нажмите сочетание клавиш Windows + R.
- В диалоговом окне введите Regedit. Будьте внимательны при редактировании реестра Windows, это может сделать систему не работоспособной.
В зависимости от вашей ОС (x86 или x64) перейдите в ветку
или
или
и удалите параметр с автоматически сгенерированным именем.

В качестве альтернативы вы можете запустить msconfig и дополнительно перепроверить точку запуска вируса. Имейте ввиду, что имена процессов, папок и исполняемых файлов будут сгенерированы автоматически для вашего компьютера и будут отличаться от показанных примеров. Поэтому стоит использовать профессиональную программу антивирус для идентификации и удаления вируса, если вы не уверены в своих силах.
Восстановите зашифрованные XTBL вирусом файлы
>Если у вас осталась резервная копия важных файлов – вы счастливчик, восстановите файлы из копии после лечения от вируса. Резервное копирование могло проходить как с помощью настроенной вами программой, так и без вашего вмешательства с помощью одного из инструментов ОС Windows: история файлов, точки восстановления, резервное копирование образа системы.


Если вы работаете на компьютере, подключенном к сети предприятия, то обратитесь за помощью к сетевому администратору. Скорее всего резервное копирование было настроено им. Если поиски резервной копии не увенчались успехом, опробуйте программу для восстановления данных.
Во время шифрования вирус создает новый файл и записывает в него зашифрованное содержимое оригинального файла. После чего оригинальный файл удаляется, поэтому его можно попробовать восстановить. Загрузите и установите
Случалось ли так, что вам на Email, в Skype или ICQ приходило сообщение от неизвестного отправителя со ссылкой на фото вашего друга или поздравление с наступающим праздником? Вроде бы не ожидаешь никакой подставы, и вдруг при переходе по ссылке на компьютер загружается серьезный вредоносный софт. Вы не успеваете опомниться, как уже вирус зашифровал все файлы. Что делать в такой ситуации? Есть ли возможность восстановления документов?
Для того чтобы понять, как бороться с вредоносной программой, нужно знать, что она представляет собой и каким образом проникает в операционную систему. К тому же абсолютно не важно, какой версией Windows вы пользуетесь - Critroni-вирус направлен на инфицирование любой операционной системы.
Шифровальный компьютерный вирус: определение и алгоритм действия
>На просторах Интернета появился новый компьютерный вирусный софт, известный многим под названием CTB (Curve Tor Bitcoin) или Critroni. Это усовершенствованный троян-вымогатель, схожий по принципу алгоритма с ранее известным вредоносным софтом CriptoLocker. Если вирус зашифровал все файлы, что делать в таком случае? Прежде всего нужно понять алгоритм его работы. Суть действия вируса в том, чтобы зашифровать все ваши файлы в расширения.ctbl, .ctb2, .vault, .xtbl или другие. При этом вы не сможете открыть их до тех пор, пока не заплатите запрошенную сумму денег.
Часто встречаются вирусы Trojan-Ransom.Win32.Shade и Trojan-Ransom.Win32.Onion. Они очень похожи на СТВ своим локальным действием. Их можно различить по расширению зашифрованных файлов. Trojan-Ransom кодирует информацию в формате.xtbl. При открытии любого файла, на экран выводится сообщение о том, что ваши персональные документы, базы данных, фотографии и другие файлы были зашифрованы вредоносной программой. Чтобы расшифровать их, необходимо платно получить уникальный ключ, который хранится на секретном сервере, и только в этом случае вы сможете сделать дешифрование и криптографические действия со своими документами. Но не стоит переживать и тем более отправлять на указанный номер деньги, есть другой способ борьбы с таким видом киберпреступности. Если на ваш компьютер попал именно такой вирус, зашифровал все файлы.xtbl, что делать в такой ситуации?
Чего не стоит делать при проникновении шифровального вируса на компьютер
>Случается, что в панике мы устанавливаем антивирусную программу и с ее помощью в автоматическом или ручном режиме удаляем вирусный софт, теряя вместе с ним и важные документы. Это неприятно, помимо того, на компьютере могут храниться данные, над которыми вы работали месяцами. Обидно терять такие документы без возможности их восстановления.

Если вирус зашифровал все файлы.xtbl, некоторые пытаются сменить их расширение, но это тоже не приводит к положительным результатам. Переустановка и форматирование жесткого диска безвозвратно удалит зловредную программу, но вместе с этим вы потеряете и всякую возможность восстановления документов. В данной ситуации не помогут и специально созданные программы-дешифраторы, ведь софт-вымогатель запрограммирован по нестандартному алгоритму и требует особого подхода.
Чем опасен вирус-вымогатель для персонального компьютера
>Совершенно понятно, что ни одна вредоносная программа не принесет пользу вашему персональному компьютеру. Для чего создается такой софт? Как ни странно, такие программы были созданы не только в целях выманивания у пользователей как можно большего количества денег. На самом деле вирусный маркетинг достаточно выгоден многим антивирусным изобретателям. Ведь если вирус зашифровал все файлы на компе, куда вы обратитесь в первую очередь? Естественно, за помощью профессионалов. Чем же шифровальные для вашего ноутбука или персонального компьютера?

Алгоритм их работы нестандартный, поэтому обычным антивирусным обеспечением будет невозможно вылечить зараженные файлы. Удаление вредоносных объектов приведет к потере данных. Только перемещение в карантин даст возможность обезопасить другие файлы, которые зловредный вирус еще не успел зашифровать.
Срок действия шифровального вредоносного обеспечения
>Если ваш компьютер заразился Critroni (вредоносной программой) и вирус зашифровал все файлы, что делать? .vault-, .xtbl-, .rar-форматы самостоятельно не расшифруешь, вручную поменяв расширение на.doc, .mp3, .txt и другие. В случае если в течение 96 часов вы не оплатите нужную сумму киберпреступникам, с вами будут вести запугивающую переписку по почте о том, что все ваши файлы безвозвратно удалятся. В большинстве случаев на людей действуют такие угрозы, и они неохотно, но послушно выполняют указанные действия, боясь потерять драгоценную информацию. Жаль, пользователи не понимают того факта, что киберпреступники не всегда верны своему слову. Получив деньги, они зачастую уже не беспокоятся о дешифровке ваших заблокированных файлов.
По истечении таймера она автоматически закрывается. Но у вас еще есть шанс восстановления важных документов. На экране появится сообщение о том, что время истекло, и более детальную информацию о файлах вы сможете просмотреть в папке документов в специально созданном блокнот-файле DecryptAllFiles.txt.
Способы проникновения шифровальных вредоносных программ в операционную систему
>Обычно вирусы-шифровальщики проникают в компьютер через зараженные сообщения, поступающие на электронную почту либо через фейковые загрузки. Это могут быть поддельные флеш-обновления или мошеннические видеопроигрыватели. Как только программа загружается на компьютер любым из этих способов, она сразу же шифрует данные без возможности их восстановления. Если вирус зашифровал все файлы.cbf, .ctbl, .ctb2 в другие форматы и у вас нет резервной копии документа, хранящегося на съемном носителе, считайте, что вам больше не удастся их восстановить. На данный момент антивирусные лаборатории не знают, как взломать такие шифровальные вирусы. Без необходимого ключа существует возможность только блокировать зараженные файлы, перемещать их в карантин или удалять.
Как избежать заражения компьютера вирусом
>Зловещий все файлы.xtbl. Что делать? Вы уже перечитали массу ненужной информации, которую пишут на большинстве веб-сайтов, и ответ не находите. Так случается, что в самый неподходящий момент, когда срочно нужно сдавать отчет на работе, дипломную в университете или защищать свою профессорскую степень, компьютер начинает жить своей жизнью: ломается, заражается вирусами, зависает. Вы должны быть готовы к таким ситуациям и держать информацию на сервере и съемном носителе. Это позволит в любой момент переустановить операционную систему и через 20 минут работать за компьютером, как ни в чем не бывало. Но, к сожалению, мы не всегда такие предприимчивые.

Чтобы избежать заражения компьютера вирусом, прежде всего необходимо установить хорошую антивирусную программу. У вас должен быть правильно настроен брандмауэр Windows, который защищает от попадания различных вредоносных объектов через Сеть. И наиболее важное: не качайте софт с непроверенных сайтов, торрент-трекеров. Чтобы избежать заражения компьютера вирусными программами, следите за тем, на какие ссылки вы переходите. Если вам на электронную почту пришло письмо от непонятного адресата с просьбой или предложением посмотреть, что за ссылкой спрятано, лучше всего переместить сообщение в спам или удалить вообще.
Чтобы в один прекрасный момент не вышло так, что вирус зашифровал все файлы.xtbl, лаборатории антивирусного программного обеспечения советуют бесплатный способ защиты от заражения шифровальными вирусами: раз в неделю осуществлять и осмотр их состояния.
Вирус зашифровал все файлы на компьютере: способы лечения
>Если вы стали жертвой киберпреступности и данные на вашем компьютере были заражены одним из шифровальных видов вредоносных программ, тогда самое время попытаться восстановить файлы.

Существует несколько способов бесплатного лечения зараженных документов:
- Наиболее распространенный метод и, наверное, самый действенный в нынешний момент - резервное копирование документов и последующее восстановление в случае непредвиденного заражения.
- Программное Алгоритм CTB-вируса работает интересным образом. Попадая в компьютер, он копирует файлы, шифрует их, а оригиналы документов удаляет, тем самым исключая возможность их восстановления. Но с помощью программного софта Photorec или R-Studio вы можете успеть сохранить некоторые нетронутые оригинальные файлы. Следует знать, что чем дольше вы пользуетесь компьютером после его заражения, тем меньше вероятность восстановления всех необходимых документов.
- Если вирус зашифровал все файлы.vault, есть еще один неплохой способ их дешифровки - использование теневых томов копий. Конечно, вирус будет пытаться навсегда и безвозвратно удалить их все, но случается и так, что некоторые файлы остаются нетронутыми. В этом случае у вас будет хоть и маленький, но шанс их восстановления.
- Существует возможность хранения данных на файлообменниках, таких как DropBox. Его можно установить на компьютер в виде локального отображения диска. Естественно, шифровальный вирус будет и его инфицировать. Но в этом случае гораздо реальнее восстановить документы и важные файлы.
Программное предотвращение инфицирования вирусом персонального компьютера
>
Если вы боитесь попадания зловещего вредоносного софта на ваш компьютер и не хотите, чтобы коварный вирус зашифровал все файлы, следует использовать редактор локальной политики или Windows-группы. Благодаря этому интегрированному софту можно настроить политику ограничения программ - и тогда вас не будут беспокоить мысли об инфицировании компьютера.
Как восстановить зараженные файлы
>Если CTB-вирус зашифровал все файлы, что делать в данном случае, чтобы восстановить необходимые документы? К сожалению, в нынешнее время ни одна антивирусная лаборатория не может предложить расшифровку ваших файлов, но обезвреживание инфекции, ее полное удаление с персонального компьютера возможно. Выше указаны все действенные методы информационного восстановления. Если же вам слишком дороги ваши файлы, а вы не побеспокоились сделать их резервную копию на съемный носитель или интернет-диск, тогда вам придется оплатить запрошенную киберпреступниками сумму денег. Но нет никакой вероятности, что вам будет выслан ключ дешифрования даже после оплаты.
Как найти зараженные файлы
>Чтобы увидеть список зараженных файлов, можно перейти по такому пути: "Мои документы"\.html или "C:"\"Пользователи"\"Все пользователи"\.html. Этот html-лист содержит данные не только о случайных инструкциях, но также и о зараженных объектах.
Как заблокировать шифровальный вирус
>Как только компьютер был инфицирован вредоносным программным обеспечением, первое необходимое действие со стороны пользователя - включение с сетью. Это осуществляется нажатием на клавишу клавиатуры F10.
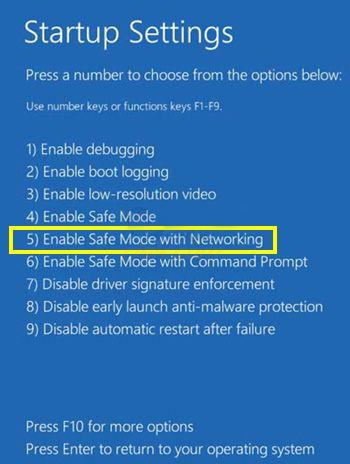
Если на ваш компьютер случайным образом попал Critroni-вирус, зашифровал все файлы в.rar, .ctbl, .ctb2, .xtbl, .vault, .cbf или любой другой формат, в таком случае уже тяжело восстановить их. Но если вирус еще не успел внести много изменений, есть вероятность его блокировки с помощью политики ограниченного доступа программ.





