
В последнее время наблюдается всплеск активности нового поколения вредоносных компьютерных программ. Появились они достаточно давно (6 - 8 лет назад), но темпы их внедрения достигли своего максимума именно сейчас. Все чаще можно столкнуться с тем, что вирус зашифровал файлы.
Уже известно, что это не просто примитивные вредоносные ПО, к примеру, (вызывающие появление синего экрана), а серьезные программы, нацеленные на повреждение, как правило, бухгалтерских данных. Они шифруют все имеющиеся файлы, находящиеся в пределах досягаемости, включая данные 1С бухгалтерии, docx, xlsx, jpg, doc, xls, pdf, zip.
Особая опасность рассматриваемых вирусов
>Она заключается в том, что при этом применяется RSA-ключ, который привязан к конкретному компьютеру пользователя, ввиду чего универсальный дешифратор (декриптор ) отсутствует. Вирусы, активизированные в одном из компьютеров, могут не сработать в другом.
Опасность также еще в том, что уже более года в Интернете размещены готовые программы-строители (билдеры), позволяющие разработать такого рода вирус даже кулхацкерам (личностям, считающим себя хакерами, но при этом не изучающим программирование).
В настоящее время появились более мощные их модификации.
Способ внедрения данных вредоносных программ
>Рассылка вируса производится целенаправленно, как правило, в бухгалтерию компании. Сначала осуществляется сбор е-мейлов отделов кадров, бухгалтерий из таких баз данных, как, например, hh.ru. Далее производится рассылка писем. Они чаще всего содержат просьбу касаемо принятия на определенную должность. К такому письму с резюме, внутри которого реальный документ с имплантированным OLE-объектом (pdf-файл с вирусом).
В ситуациях, когда сотрудники бухгалтерии сразу запускали данный документ, после перезагрузки происходило следующее: вирус переименовал и зашифровал файлы, а затем самоликвидировался.
Такого рода письмо, как правило, адекватно написано и отправлено с неспамерского ящика (имя соответствует подписи). Вакансия всегда запрашивается исходя из профилирующей деятельности компании, ввиду чего подозрения не возникают.
Ни лицензионный "Касперский" (антивирусная программа), ни "Вирус Тотал" (онлайн-сервис проверки вложений на вирусы) не могут обезопасить компьютер в рассматриваемом случае. Изредка некоторые антивирусные программы при сканировании выдают, что во вложении находится Gen:Variant.Zusy.71505.

Как избежать заражения данным вирусом?
>Следует проверять каждый полученный файл. Особое внимание уделяется вордовским документам, которые имеют внедренные pdf.
Варианты «зараженных» писем
>Их достаточно много. Самые распространенные варианты того, как вирус зашифровал файлы, представлены ниже. Во всех случаях на электронную почту приходят следующие документы:
- Уведомление касательно начала процесса рассмотрения поданного на конкретную компанию судебного иска (в письме предлагается проверить данные посредством перехода по указанной ссылке).
- Письмо из ВАС РФ о взыскании долга.
- Сообщение из Сбербанка относительно увеличения существующей задолженности.
- Уведомление о фиксации нарушения ПДД.
- Письмо из Коллекторского агентства с указанием максимально возможной отсрочки платежа.
Уведомление о шифровании файлов
>Оно после заражения появится в корневой папке диска С. Иногда во все каталоги с поврежденным текстом помещаются файлы типа ЧТО_ДЕЛАТЬ.txt, CONTACT.txt. Там пользователя информируют о шифровании его файлов, которое осуществлено посредством надежных криптостойких алгоритмов. А также его предупреждают о нецелесообразности применения сторонних утилит, так как это может привести к окончательному повреждению файлов, что, в свою очередь, приведет к невозможности их последующей расшифровки.
В уведомлении рекомендуется оставить компьютер в неизменном состоянии. В нем указано время хранения предоставленного ключа (как правило, это 2 суток). Прописана точная дата, после которой любого рода обращения будут игнорироваться.
В конце предоставляется е-мейл. Там также говорится, что пользователь должен указать свой ID и что любое из нижеперечисленных действий может привести к ликвидации ключа, а именно:

Как расшифровать файлы, зашифрованные вирусом?
>Данного рода шифрование весьма мощное: файлу присваивается такое расширение, как perfect, nochance и пр. Взломать просто невозможно, однако можно попробовать подключить криптоаналитику и отыскать лазейку (в некоторых ситуациях поможет Dr. WEB).
Существует еще 1 способ, как восстановить зашифрованные вирусом файлы, но он подходит не ко всем вирусам, к тому же потребуется вытащить исходный exe вместе с данной вредоносной программой, что достаточно нелегко осуществить после самоликвидации.
Просьба вируса касаемо введения специального кода - незначительная проверка, так как файл к этому моменту уже имеет дешифратор (код от, так сказать, злоумышленников не потребуется). Суть данного способа - вписывание в проникший вирус (в само место сравнения вводимого кода) пустых команд. Результат - вредоносная программа сама запускает дешифровку файлов и тем самым их полностью восстанавливает.
В каждом отдельном вирусе своя специальная функция шифрования, ввиду чего сторонним экзешником (файлом формата exe) расшифровать не получится, или же можно попробовать подобрать вышеуказанную функцию, для чего необходимо все действия осуществлять на WinAPI.

файлы: что делать?
>Для проведения процедуры дешифровки потребуется:

Как избежать потери данных из-за рассматриваемого вредоносного
>Стоит знать, что в ситуации, когда вирус зашифровал файлы, для процесса их дешифровки потребуется время. Важным моментом выступает то, что в вышеупомянутом вредоносном ПО существует ошибка, позволяющая сохранить часть файлов, если быстро обесточить компьютер (выдернуть вилку из розетки, выключить сетевой фильтр, вытащить батарею в случае с ноутбуком), как только появится большое количество файлов с ранее указанным расширением.
Еще раз следует подчеркнуть, что главное - это постоянно создавать резервное копирование, но не в другую папку, не на съемный носитель, вставленный в компьютер, так как данная модификация вируса доберётся и до этих мест. Стоит сохранять бэкапы на другом компьютере, на винчестер, который постоянно не присоединен к компьютеру, и в облако.
Относиться следует с подозрением ко всем документам, которые приходят на почту от неизвестных лиц (в виде резюме, накладной, Постановления из ВАС РФ или налоговой и др.). Не надо их запускать на своем компьютере (для этих целей можно выделить нетбук, не содержащий важных данных).

Вредоносная программа *[email protected]: способы устранения
>В ситуации, когда вышеуказанный вирус зашифровал файлы cbf, doc, jpg и т. д., существует всего три варианта развития события:
- Самый простой способ избавиться от него - удалить все зараженные файлы (это приемлемо, если только данные не особо важные).
- Зайти в лабораторию антивирусной программы, к примеру, Dr. WEB. Выслать разработчикам несколько зараженных файлов обязательно вместе с ключом для дешифровки, находящегося на компьютере в качестве KEY.PRIVATE.
- Самый затратный способ. Он предполагает оплату запрошенной хакерами суммы за дешифрование зараженных файлов. Как правило, стоимость данной услуги в пределах 200 - 500 долл. США. Это приемлемо в ситуации, когда вирус зашифровал файлы крупной компании, в которой ежедневно протекает существенный информационный поток, и данная вредоносная программа может за считаные секунды нанести колоссальный вред. В связи с этим оплата - самый быстрый вариант восстановления зараженных файлов.
Иногда результативным оказывается и дополнительный вариант. В случае когда вирус зашифровал файлы (paycrypt@gmail_com либо иное вредоносное ПО), может помочь на несколько дней назад.

Программа для дешифровки RectorDecryptor
>Если вирус зашифровал файлы jpg, doc, cbf и т. п., то может помочь специальная программа. Для этого сначала потребуется зайти в автозагрузки и отключить все, кроме антивируса. Далее необходимо перезагрузить компьютер. Просмотреть все файлы, выделить подозрительные. В поле под названием «Команда» указано месторасположение конкретного файла (внимание уделять стоит приложениям, не имеющим подписи: производитель - нет данных).
Все подозрительные файлы надо удалить, после чего потребуется почистить кэши браузеров, временные папки (для этого подойдет программа CCleaner).
Чтобы приступить к дешифровке, необходимо скачать вышеуказанную программу. Затем запустить ее и нажать кнопку «Начать проверку», указав измененные файлы и их расширение. В современных версиях данной программы можно указать лишь сам зараженный файл и нажать кнопку «Открыть». После этого файлы будут расшифрованы.
Впоследствии утилита автоматически осуществляет проверку всех компьютерных данных, включая файлы, находящиеся на присоединенном сетевом диске, и дешифрует их. Данный процесс восстановления может занять несколько часов (в зависимости от объема работы и быстродействия компьютера).
В итоге все поврежденные файлы будут расшифрованы в ту же самую директорию, где они находились первоначально. В завершение останется лишь удалить все имеющиеся файлы с подозрительным расширением, для чего можно проставить галочку в запросе «Удалять зашифрованные файлы после успешной расшифровки», нажав предварительно кнопку «Изменить параметры проверки». Однако лучше ее не ставить, так как в случае неудачной дешифровки файлов они могут удалиться, и впоследствии придется их сначала восстанавливать.
Итак, если вирус зашифровал файлы doc, cbf, jpg т. д., не следует торопиться с оплатой кода. Может, он и не понадобится.
Нюансы удаления зашифрованных файлов
>При попытке ликвидации всех поврежденных файлов посредством стандартного поиска и последующего удаления может начаться зависание и замедление работы компьютера. В связи с этим для данной процедуры стоит воспользоваться специальной После ее запуска необходимо вписать следующее: del «<диск>:\*.<расширение зараженного файла>» /f /s.
Обязательно надо удалить такие файлы, как «Прочти-меня.txt», для чего в той же командной строке следует указать: del «<диск>:\*.<имя файла>»/f /s.
Таким образом, можно отметить, что в случае, если вирус переименовал и зашифровал файлы, то не стоит сразу тратить средства на покупку ключа у злоумышленников, сначала стоит попробовать разобраться в проблеме самостоятельно. Лучше вложить деньги в приобретение специальной программы для расшифровки поврежденных файлов.
Напоследок стоит напомнить, что в данной статье рассматривался вопрос касаемо того, как расшифровать файлы, зашифрованные вирусом.
Вирусы сами по себе сегодня уже практически никого не удивляют. Если раньше они воздействовали в целом на всю систему, то сегодня имеются различные разновидности вирусов. Одной из таких разновидностей является вирус-шифровальщик. Действие проникающей угрозы касается больше пользовательской информации. Однако он может нести большую угрозу, чем деструктивные исполняемые приложения и шпионские апплеты. Что же представляет собой вирус-шифровальщик? Сам по себе код, который прописан в самокопирующемся вирусе предполагает шифрование всей пользовательской информации специальными криптографическими алгоритмами, которые не затрагивают системные файлы собственно самой операционной системы.
Логика воздействия вируса может быть понятна не всем. Все прояснилось, когда хакеры, которые разработали данные апплеты, начали требовать некоторую сумму за восстановление начальной структуры файлов. При этом проникший в систему шифровальщик не позволяет расшифровать файлы. Для этого потребуется специальный дешифратор, или иначе говоря специальный алгоритм, с помощью которого можно будет восстановить содержимое.
Шифровальщик: принцип проникновения в системы и работа вируса
Подцепить такую заразу в Интернете, как правило, довольно сложно. В основном данный тип вирусов передается по электронной почте на уровне установленных на одном компьютерном терминале клиентов, вроде the Bat, Outlook, Thunderbird. Стоит сразу отметить, что это не касается почтовых интернет-серверов так как они имеют довольно высокую степень защиты. Доступ к информации пользователя осуществляется только на уровне облачных хранилищ информации. Совсем другое дело – приложение на конкретном компьютерном терминале.
Поле деятельности для развития вирусов настолько широко, что и представить сложно. Однако здесь нужно сделать небольшую оговорку. В большинстве случаев целью вирусов являются крупные организации и компании, которые смогут заплатить значительную сумму за расшифровку личной информации. Оно и ясно, ведь на компьютерных терминалах и серверах компьютерных фирм хранится конфиденциальная информация и файлы в единственном экземпляре, которые ни в коем случае не подлежат удалению. В этом случае расшифровка файлов после действия вируса-шифровальщика может быть довольно проблематична. Конечно, такой атаке может подвергнуться и рядовой пользователь, хотя это маловероятно, особенно если пользователь соблюдает простейшие рекомендации по работе с вложениями неизвестного типа.
Даже в том случае, если почтовый клиент определяет вложения, например, как файлы с расширением.jpg или другим графическим расширением, то сначала лучше проверить данный файл штатным антивирусом, используемым в системе. Если не сделать этого, то после открытия файла вложения двойным кликом, может запуститься активация кода и начнется процесс шифрования. После этого будет невозможно удалить сам вирус-шифровальщик и восстановить файлы после устранения угрозы.
Общие последствия от воздействия вируса-шифровальщика
Как уже было сказано ранее, большая часть вирусов проникает в систему посредством электронной почты. Предположим, на почту крупной организации приходит письмо с содержанием вроде «Контракт изменен, в письме прилагается скан» или «Вам отправлена накладная по отгрузке товара». Ничего не подозревающий сотрудник фирмы просто открывает приложенный файл и после этого все пользовательские файлы моментально зашифровываются. Это все файлы, от офисных документов, до архивов и мультимедиа. Все важные данные зашифровываются, причем, если компьютерный терминал подключен к локальной сети, то вирус может передаваться дальше, зашифровывая при этом данные на других машинах.
Выполнение данного процесса можно заметить по затормаживанию и зависанию программ, запущенных на компьютерном терминале в данный момент. Когда процесс шифрования будет завершен, вирус отсылает своеобразный отчет, после чего организации придет сообщение о том, что в систему проникла угроза, и чтобы расшифровать файлы необходимо обратиться к разработчику вируса. Как правило, это касается вируса [email protected]. Далее будет приведено требование оплатить услуги по дешифровке. Пользователю будет предложено отправить несколько зашифрованных файлов на электронную почту, которая скорее всего является фиктивной.
Урон от воздействия вируса
Если вы еще не до конца разобрались с сутью проблемы, то следует отметить, что расшифровка файлов после действия вируса-шифровальщика представляет собой достаточно трудоемкий процесс. Если же пользователь не будет вестись на требования злоумышленников, а вместо этого попытается задействовать государственные структуры по борьбе с компьютерными преступлениями, ничего толкового не выйдет. Если попробовать удалить с компьютера все данные, а после этого выполнить восстановление системы и скопировать оригинальную информацию со съемного носителя, то все равно вся информация затем будет заново зашифрована. Так что не стоит особо обольщаться на этот счет. Кроме того, при вставке флэш-накопителя в USB порт пользователь даже не заметит, что вирус зашифрует на нем все данные. Тогда проблем станет еще больше.
Первый вирус-шифровальщик
Рассмотрим, что собой представлял первый вирус-шифровальщик. Во время его появления никто не думал, как можно вылечить или расшифровать файлы после воздействия исполняемого кода, который был заключен во вложении электронной почты. Только со временем пришло осознание всего масштаба бедствия. Первый вирус-шифровальщик имел довольно романтичное название «I Love You». Пользователь, который ничего не подозревал, просто открывал вложение в письме, пришедшем по электронной почте и в результате получал полностью невоспроизводимые файлы мультимедиа (видео, графику и аудио). Такие действия выглядели более деструктивными, однако денег за расшифровку данных в то время никто не требовал.
Новейшие модификации
Эволюция технологий стала довольно прибыльным занятием, в особенности если учесть тот факт, что многие руководители крупных фирм спешат как можно скорее заплатить злоумышленникам требуемую сумму, при этом даже не задумываясь о том, что они могут остаться и без денег, и без нужной информации. Не стоит верить всем этим левым постам в интернете, вроде «Я оплатил требуемую сумму, мне выслали дешифратор, и вся информация восстановилась». Все это чушь. В основном такие отзывы пишут сами разработчики вирусов с целью привлечения потенциальных жертв. По меркам рядовых пользователей, суммы, которые злоумышленники требуют за дешифровку данных, довольно серьезные. Она может достигать нескольких тысяч долларов или евро. Теперь рассмотрим, в чем заключаются особенности новейших вирусов такого типа. Все они схожи между собой и могут относится не только к категории вирусов-шифровальщиков, но и к так называемой категории вымогателей. Действуют они в некоторых случаях вполне корректно, высылая пользователю сообщения о том, что кто-то хочет позаботиться о сохранности информации организации или пользователя. Своими сообщениями такой вирус-шифровальщик просто вводит пользователей в заблуждение. Однако если пользователь заплатит требуемую сумму, его попросту «разведут».
Вирус XTBL
Вирус XTBL, который появился относительно недавно, можно отнести к классическому варианту вирусов шифровальщиков. Такие объекты, как правило, проникают в систему через сообщения, передаваемые по электронной почте. Сообщения могут содержать вложения файлов, имеющих расширение.scr. Данное расширение является стандартным для скринсейвера Windows. Пользователь думает, что все в порядке и активирует просмотр или сохраняет данное вложение. Данная операция может привести к довольно печальным последствия. Названия файлов преобразуются в простой набор символов. К основному расширению файлов добавляется комбинация.xtbl. После этого на искомый адрес приходит сообщение о возможности дешифровки после оплаты некоторой суммы.
Этот тип вируса также можно отнести к классическим шифровальщикам. Он появляется в системе после открытия вложений электронной почты. Данный вирус также переименовывает файлы пользователя и добавляет в конце расширения сочетание вроде.perfect и.nonchance. Расшифровка вируса-шифровальщика такого типа, к сожалению, не представляется возможной. После выполнения всех действий он просто самоликвидируется. Не помогает даже такое универсальное средство, как RectorDecryptor. Пользователь получает письмо с требованием оплаты. На оплату пользователю дается два дня.
Вирус Breaking_Bad
Данный тип угрозы работает по уже привычной схеме. Он переименовывает файлы пользователя, добавляя к расширению комбинацию.breaking_bad. Но этим дело не ограничивается. В отличие от других шифровальщиков, этот вирус может создавать еще одно расширение.Heisenberg. Поэтому найти все зараженные файлы достаточно сложно. Стоит также сказать, что вирус Breaking_Bad является довольно серьезной угрозой. Известны случаи, когда даже лицензионная антивирусная программа Kaspersky_Endpoint Security пропускает такую угрозу.
Вирус [email protected]
Вирус [email protected] представляет собой еще одну довольно серьезную угрозу, которая по большей части направлена на крупные коммерческие организации. Обычно, в какой-то из отделов компании приходит электронной письмо, которое содержим файл.jpg или.js. Как можно расшифровать вирус такого типа? Судя по тому, что там используется алгоритм RSA-1024, то никак. Исходя из названия алгоритма, можно предположит, что в нем используется 1024-битная система шифрования. На сегодняшний день наиболее совершенной считается 256-битная система.
Вирус-шифровальщик: можно ли расшифровать файлы при помощи антивирусного программного обеспечения?
Способа расшифровки файлов после действия такого рода угроз пока не найдено. Даже такие признанные мэтры в сфере антивирусной защиты, как Dr Web, Kaspersky, Eset не могут найти ключ к решению проблемы. Как вылечить файлы в данном случае? Как правило, пользователю предлагается отправить на сайт разработчика антивирусной программы официальный запрос. При этом необходимо прикрепить несколько зашифрованных файлов и их оригиналы, если таковые имеются. Мало кто из пользователей сегодня хранит на съемном носителе копии данных. Проблема их отсутствия может только усугубить и без того неприятную ситуацию.
Устранение угрозы вручную: возможные способы
В некоторых случаях, сканирование обычными антивирусными программами определяет такие вредоносные объекты и даже устраняет данные угрозы. Но что делать с зашифрованной информацией? Некоторые пользователи пытаются использовать программы-дешифраторы. Стоит сразу отметить, что данные действия не приведут ни к чему хорошему. В случае с вирусом Breaking_Bad это может даже навредить. Дело в том, что злоумышленники, которые создают такие вирусы, пытаются обезопасить самих себя и преподнести урок другим. Вирус при использовании утилит для дешифровки может отреагировать так, что вся операционная система слетит и при этом полностью уничтожит всю информацию, хранящуюся на логических разделах и жестких дисках. Надежда только на официальные антивирусные лаборатории.
Радикальные способы
Если дела совсем плохи, то можно отформатировать жесткий диск, в том числе и виртуальные разделы, а затем заново установить операционную систему. Иного выхода, к сожалению, пока нет. Откат системы до определенной точки восстановления не поможет исправить ситуацию. В результате вирус может исчезнуть, но файлы все равно останутся зашифрованными.
Напомним:
троянцы семейства Trojan.Encoder представляют собой вредоносные программы, шифрующие файлы на жестком диске компьютера и требующие деньги за их расшифровку. Зашифрованными могут оказаться файлы *.mp3, *.doc, *.docx, *.pdf, *.jpg, *.rar и так далее.
Со всем семейством этого вируса познакомиться лично не удалось, но, как показывает практика, метод заражения, лечения и расшифровки у всех примерно похожи:
1. жертва заражается через спам-письмо с вложением (реже инфекционным путем),
2. вирус распознается и удаляется (уже) почти любым антивирусом со свежими базами,
3. файлы расшифровываются путем подбора паролей-ключей к используемым видам шифрования.
Например, в Trojan.Encoder.225 используется шифрование RC4 (модифицированный) + DES, а в Trojan.Encoder.263 - BlowFish в CTR-режиме. Эти вирусы на данный момент расшифровываются на 99% исходя из личной практики.
Но не всё так гладко. Некоторые вирусы-шифровальщики требуют месяцы непрерывной дешифровки (Trojan.Encoder.102), а другие (Trojan.Encoder.283) и вовсе не поддаются корректной расшифровке даже для специалистов компании «Доктор Вэб», которая, собственно, играет ключевую роль в данной статье.
Теперь по порядку.
В начале августа 2013 года ко мне обратились клиенты с проблемой зашифрованных файлов вирусом Trojan.Encoder.225. Вирус, на тот момент, новый, никто ничего не знает, в интернете информации 2-3 тематических ссылки гугла. После продолжительных поисков на просторах интернета выясняется, что единственная (найденная) организация, которая занимается проблемой расшифровки файлов после этого вируса - это компания «Доктор Веб». А именно: дает рекомендации, помогает при обращении в тех.поддержку, разрабатывает собственные дешифровщики и т.д.
Негативное отступление.
И, пользуясь случаем, хочу отметить два жирнющих
минуса «Лаборатории Касперского». Которые, при обращении в их тех.поддержку, отмахиваются «мы работаем над этим вопросом, о результатах уведомим по почте». И еще, минус в том - что ответа на запрос я так и не получил. Спустя 4 месяца. Ни«хрена» себе время реакции. А я тут стремлюсь к стандарту «не более одного часа с оформления заявки».
Стыдно, товарищ Евгений Касперский
, генеральный директор «Лаборатории Касперского». А ведь у меня добрая половина всех компаний «сидит» на нем. Ну да ладно, лицензии кончаются в январе-марте 2014 года. Стоит ли говорить о том, буду ли я продлевать лицензию?;)
Представляю лица «спецов» из компаний «попроще», так сказать НЕгигантов антивирусной индустрии. Наверное вообще «забились в уголок» и «тихо плакали».
Хотя, что уж там, абсолютно все «лоханулись» по полной. Антивирус, в принципе, не должен был допустить попадание этого вируса на комп. Тем более учитывая современные технологии. А у «них», ГИГАНТОВ антиВИРУСНОЙ индустрии, якобы всё схвачено, «эврестический анализ», «система упреждения», «проактивная защита»…
ГДЕ ЭТИ ВСЕ СУПЕР-СИСТЕМЫ БЫЛИ, КОГДА РАБОТНИК ОТДЕЛА КАДРОВ ОТКРЫВАЛ «БЕЗОБИДНОЕ» ПИСЬМО С ТЕМОЙ «РЕЗЮМЕ»???
Что должен был подумать сотрудник?
Если ВЫ не можете нас защитить, то зачем ВЫ нам нужны вообще?
И всё бы хорошо было с «Доктор Вэб», да только чтобы получить помощь, надо, естественно, иметь лицензию на какой либо их программный продукт. При обращении в тех.поддержку (далее ТП) надо предоставить серийный номер Dr.Web и не забыть в строке «Категория запроса:» выбрать «запрос на лечение» или просто предоставить им зашифрованный файл в лабораторию. Сразу оговорюсь, что так называемые «журнальные ключи» Dr.Web, которые в интернете выкладываются пачками, не подходят, так как не подтверждают приобретение каких либо программных продуктов, и отсеиваются специалистами ТП на раз-два. Проще купить самую «дешманскую» лицензию. Потому как если вы взялись за расшифровку - вам эта лицензия окупится в «мулион» раз. Особенно если папка с фотками «Египет 2012» была в одном экземпляре…
Попытка №1
Итак, купив «лицензию на 2 ПК на год» за н-сумму денег, обратившись в ТП и предоставив некоторые файлы я получил ссылку на утилиту-дешифровщик te225decrypt.exe версии 1.3.0.0. В предвкушении успеха, запускаю утилиту (надо указать ей на один из зашифрованных *.doc файлов). Утилита начинает подбор, нещадно загружая на 90-100% старенький процессор E5300 DualCore, 2600 MHz (разгон до 3,46Ггц) /8192 MB DDR2-800, HDD 160Gb Western Digital.
Тут, параллельно со мной в работу включается коллега на ПК core i5 2500k (разгон до 4.5ghz) /16 ram 1600/ ssd intel (это для сравнения затраченного времени в конце статьи).
Спустя 6 суток у меня утилита отрапортовала об расшифровке 7277 файлов. Но счастье длилось не долго. Все файлы расшифровались «криво». То есть, например, документы microsoft office открываются, но с разными ошибками: «Приложением Word в документе *.docx обнаружено содержимое, которое не удалось прочитать» или «Не удается открыть файл *.docx из-за ошибок его содержимого». Файлы *.jpg тоже открываются либо с ошибкой, либо 95% изображения оказывается затертым черным или салатово-зелёным фоном. У файлов *.rar - «Неожиданный конец архива».
В общем полная неудача.
Попытка №2
Пишем в ТП о результатах. Просят предоставить пару файлов. Через сутки опять дают ссылку на утилиту te225decrypt.exe, но уже версии 1.3.2.0. Ну что ж, запускаем, альтернативы то все равно не было тогда. Проходит около 6 суток и утилита завершает свою работу ошибкой «Невозможно подобрать параметры шифрования». Итого 13 суток «коту под хвост».
Но мы не сдаемся, на счету важные документы нашего *бестолкового* клиента без элементарных бэкапов.
Попытка №3
Пишем в ТП о результатах. Просят предоставить пару файлов. И, как вы уже догадались, спустя сутки дают ссылку на всё ту же утилиту te225decrypt.exe, но уже версии 1.4.2.0. Ну что ж, запускаем, альтернативы то как не было, так и не появилось ни от Лаборатории Касперского, ни от ESET NOD32 ни от других производителей антивирусных решений. И вот, спустя 5 суток 3 часа 14 минут (123,5 часа) утилита сообщает о расшифровке файлов (у коллеги на core i5 расшифровка заняла всего 21 час 10 минут).
Ну, думаю, была-небыла. И о чудо: полный успех! Все файлы расшифрованы корректно. Всё открывается, закрывается, смотрится, редактируется и сохраняется исправно.
Все счастливы, THE END.
«А где же история про вирус Trojan.Encoder.263?», спросите вы. А на соседнем ПК, под столом… была. Там всё было проще: Пишем в ТП «Доктора Вэба», получаем утилиту te263decrypt.exe, запускаем, ждем 6,5 суток, вуаля! и всё готово.Подведя итог, могу привести несколько советов с форума «Доктор Вэб» в моей редакции:
Что необходимо сделать в случае заражения вирусом-шифровальщиком:
- прислать в вирусную лабораторию Dr. Web или в форму «Отправить подозрительный файл» зашифрованный doc-файл.
- Дожидаться ответа сотрудника Dr.Web и далее следовать его указаниям.
Что НЕ нужно делать:
- менять расширение у зашифрованных файлов; Иначе, при удачно подобранном ключе утилита просто не «увидит» файлов, которые надо расшифровать.
- использовать самостоятельно без консультации со специалистами любые программы для расшифровки/восстановления данных.
Внимание, имея свободный от других задач сервак, рпедлагаю свои безвозмездные услуги по расшифровке ВАШИХ данных. Сервак core i7-3770K c разгоном до *определенных частот*, 16ГБ ОЗУ и SSD Vertex 4.
Для всех активных пользователей «хабра» использование моих ресурсов будет БЕСПЛАТНА!!!
Пишите мне в личку или по иным контактам. Я на этом уже «собаку съел». Поэтому мне не лень на ночь поставить сервак на расшифровку.
Этот вирус - «бич» современности и брать «бабло» с однополчан - это не гуманно. Хотя, если кто-нибудь «бросит» пару баксов на мой счет яндекс.деньги 410011278501419 - я буду не против. Но это совсем не обязательно. Обращайтесь. Обрабатываю заявки в своё свободное время.
Новые сведенья!
Начиная с 08.12.2013 года началось распространение нового вируса из всё той же серии Trojan.Encoder под классификацией «Доктора Вэба» - Trojan.Encoder.263, но с шифрованием RSA. Данный вид на сегодняшнее число (20.12.2013г.) не поддается расшифровке , так как использует очень устойчивый метод шифрования.
Всем, кто пострадал от этого вируса рекомендую:
1. Используя встроенный поиск windows найти все файлы, содержащие расширение.perfect, скопировать их на внешний носитель.
2. Скопировать так же файл CONTACT.txt
3. Положить этот внешний носитель «на полочку».
4. Ждать появления утилиты-дешифратора.
Что НЕ надо делать:
Не надо связываться со злоумышленниками. Это глупо. В более чем 50% случаев после «оплаты» в, примерно, 5000р., вы не получите НИЧЕГО. Ни денег, ни дешефратора.
Справедливости ради стоит отметить, что в интернете есть те «счастливчики», которые за «бабло» получали свои файлы обратно путем дешифрования. Но, верить этим людям не стоит. Будь я вирусописателем, первое, чтоб я сделал - дак это распространил информацию типа «я заплатил и мне выслали дешифратор!!!».
За этими «счастливчиками» могут быть всё те же злоумышленники.
Что ж… пожелаем удачи остальным антивирусным компаниям в создании утилиты по дешифровке файлов после вирусов группы Trojan.Encoder.
Отдельная благодарность за проделанную работу по созданию утилит-дешифраторов товарищу v.martyanov`у с форума «Доктор Вэб».
Восстановление зашифрованных файлов — это проблема с которой столкнулись большое количество пользователей персональных компьютеров, ставших жертвой разнообразных вирусов-шифровальщиков. Количество вредоносных программ в этой группе очень много и оно увеличивается с каждым днём. Только в последнее время мы столкнулись с десятками вариантами шифровальщиков: CryptoLocker, Crypt0l0cker, Alpha Crypt, TeslaCrypt, CoinVault, Bit Crypt, CTB-Locker, TorrentLocker, HydraCrypt, better_call_saul, crittt и т.д.
Конечно, восстановить зашифрованные файлы можно просто выполнив инструкцию, которую создатели вируса оставляют на заражённом компьютере. Но чаще всего стоимость расшифровки очень значительна, так же нужно знать, что часть вирусов-шифровальщиков так зашифровывают файлы, что расшифровать их потом просто невозможно. И конечно, просто неприятно платить за восстановление своих собственных файлов.
Способы восстановления зашифрованных файлов бесплатно
>Существует несколько способов восстановить зашифрованные файлы используя абсолютно бесплатные и проверенные программы, такие как ShadowExplorer и PhotoRec. Перед и во время восстановления старайтесь как можно меньше использовать зараженный компьютер, таким образом вы увеличиваете свои шансы на удачное восстановление файлов.
Инструкцию, описанную ниже, нужно выполнять шаг за шагом, если у вас что-либо не получается, то ОСТАНОВИТЕСЬ, запросите помощь написав комментарий к этой статье или создав новую тему на нашем .
1. Удалить вирус-шифровальщик
>Kaspersky Virus Removal Tool и Malwarebytes Anti-malware могут обнаруживать разные типы активных вирусов-шифровальщиков и легко удалят их с компьютера, НО они не могут восстановить зашифрованные файлы.
1.1. Удалить вирус-шифровальщик с помощью Kaspersky Virus Removal Tool
>
Кликните по кнопке Сканировать для запуска проверки вашего компьютера на наличие вируса-шифровальщика.
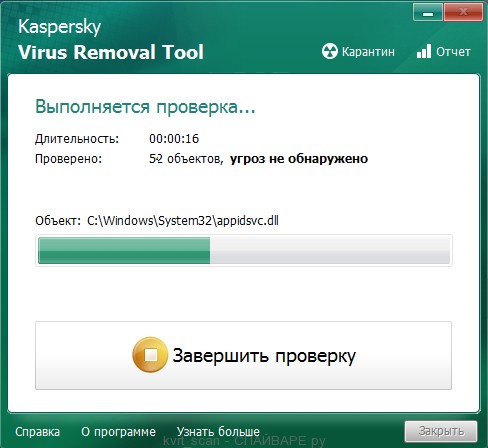
Дождитесь окончания этого процесса и удалите найденных зловредов.
1.2. Удалить вирус-шифровальщик с помощью Malwarebytes Anti-malware
>Скачайте программу . После окончания загрузки запустите скачанный файл.


Автоматически запуститься процедура обновления программы. Когда она закончиться нажмите кнопку Запустить проверку . Malwarebytes Anti-malware начнёт проверку вашего компьютера.

Сразу после окончания проверки компьютера программа Malwarebytes Anti-malware откроет список найденных компонентов вируса-шифровальщика.

Кликните по кнопке Удалить выбранное для очистки вашего компьютера. Во время удаления вредоносных программ, Malwarebytes Anti-malware может потребовать перезагрузить компьютер для продолжения процесса. Подтвердите это, выбрав Да.
После того как компьютер запуститься снова, Malwarebytes Anti-malware автоматически продолжит процесс лечения.
2. Восстановить зашифрованные файлы используя ShadowExplorer
>ShadowExplorer — это небольшая утилита позволяющая восстанавливать теневые копии файлов, которые создаются автоматически операционной системой Windows (7-10). Это позволит вам восстановить исходное состояние зашифрованных файлов.
Скачайте программу . Программа находиться в zip архиве. Поэтому кликните по скачанному файлу правой клавишей и выберите пункт Извлечь все. Затем откройте папку ShadowExplorerPortable.
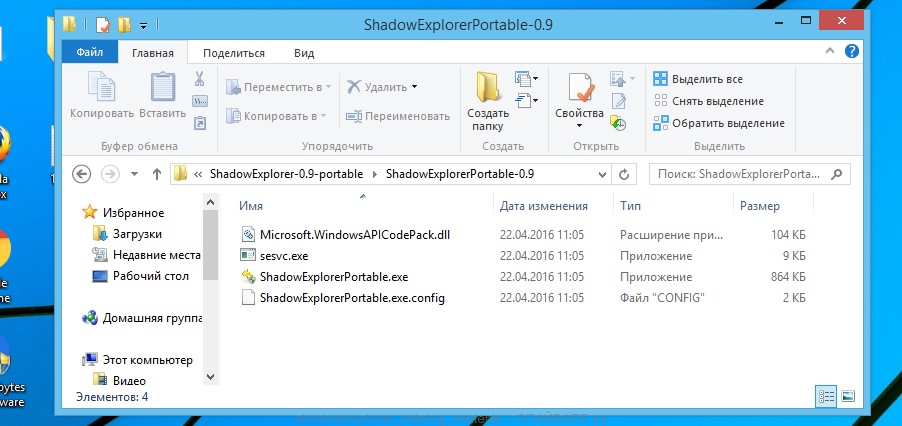
Запустите ShadowExplorer. Выберите нужный вам диск и дату создания теневых копий, соответственно цифра 1 и 2 на рисунке ниже.

Кликните правой клавишей мыши по каталогу или файлу, копию которого вы хотите восстановить. В появившемся меню выберите Export.

И последнее, выберите папку в которую будет скопирован восстановленный файл.
3. Восстановить зашифрованные файлы используя PhotoRec
>PhotoRec это бесплатная программа, созданная для восстановления удалённых и потерянных файлов. Используя её, можно восстановить исходные файлы, которые вирусы-шифровальщики удалили после создания их зашифрованных копий.
Скачайте программу . Программа находиться в архиве. Поэтому кликните по скачанному файлу правой клавишей и выберите пункт Извлечь все. Затем откройте папку testdisk.

В списке файлов найдите QPhotoRec_Win и запустите её. Откроется окно программы в котором будут показаны все разделы доступных дисков.

В списке разделов выберите тот, на котором находятся зашифрованные файлы. После чего кликните по кнопке File Formats.

По-умолчанию программа настроена на восстановление всех типов файлов, но для ускорения работы рекомендуется оставить только типы файлов, которые вам нужно восстановить. Завершив выбор нажмите кнопку OK.
В нижней части окна программы QPhotoRec найдите кнопку Browse и нажмите её. Вам нужно выбрать каталог в который будут сохранены восстановленные файлы. Желательно использовать диск на котором не находятся зашифрованные файлы требующие восстановления (можете использовать флешку или внешний диск).
Для запуска процедуры поиска и восстановления исходных копий зашифрованных файлов нажмите кнопку Search. Этот процесс длится довольно долго, так что наберитесь терпения.

Когда поиск будет окончен, нажмите кнопку Quit. Теперь откройте папку, которую вы выбрали для сохранения восстановленных файлов.

В папке будут находиться каталоги с именами recup_dir.1, recup_dir.2, recup_dir.3 и тд. Чем больше файлов найдет программа, тем больше будет и каталогов. Для поиска нужных вам файлов, последовательно проверьте все каталоги. Для облегчения поиска нужного вам файла, среди большого количества восстановленных, используйте встроенную систему поиска Windows (по содержимому файла), а так же не забывайте о функции сортировки файлов в каталогах. В качестве параметра сортировки можно выбрать дату изменения файла, так как QPhotoRec при восстановлении файла пытается восстановить это свойство.
В конце рабочего дня бухгалтер одного из предприятий получила письмо по электронной почте от контрагента, с которым постоянно велась деловая переписка, письмо, в котором содержался вложенный файл, именуемый, как «Акт сверки.xls». При попытке открытия визуально ничего не произошло с точки зрения бухгалтера. Несколько раз повторив попытки открытия бухгалтер удостоверилась, что excel не собирается открывать присланный файл. Отписавшись контрагенту о невозможности открыть полученный ею файл, бухгалтер, нажала кнопку выключения ПК, и, не дождавшись завершения работы ПК, покинула рабочее место. Придя утром, обнаружила, что компьютер так и не отключился. Не придав этому особого значения, попыталась начать новый рабочий день, привычно кликнув по ярлыку 1С Бухгалтерии, но после выбора базы ожидал неприятный сюрприз.
Последующие попытки запуска рабочей среды 1С также не увенчались успехом. Бухгалтер связалась с компанией, обслуживающей вычислительную технику их организации, и запросила техническую поддержку. Специалистами обслуживающей организации выяснено, что проблемы куда более масштабные, так как кроме того что файлы базы 1С Бухгалтерии 7.7 были зашифрованы и имели расширение “BLOCKED“, зашифрованными оказались и файлы с расширениями doc, docx, xls, xlsx, zip, rar, 1cd и другие. Также обнаруживался текстовый файл на рабочем столе пользователя, в котором сообщалось, что файлы зашифрованы с использованием алгоритма RSA 2048, и что для получения дешифратора необходимо оплатить услуги вымогателя. Резервное копировании 1С баз осуществлялось ежедневно на другой жесткий диск установленный в этом же ПК в виде создания zip архива с папкой 1С баз, и копия архива помещалась на сетевой диск (NAS). Так как ограничения доступа к резервным копиям не было, то вредоносное программное обеспечение имело доступ и к ним.
Оценив масштаб проблемы, специалисты обслуживающей организации выполнили копирование только шифрованных файлов на отдельный накопитель и произвели переустановку операционной системы. Также из почтового ящика бухгалтера были удалены письма, содержащие вредоносное ПО. Попытки расшифровки с использованием популярных дешифраторов антивирусных компаний на тот момент результата не дали. На этом обслуживающая организацию компания закончила свои работы.
Перспективы начать с ввода первичной документации в новую 1С базу, не сильно радовали бухгалтеров. Посему были рассмотрены дальнейшие возможности восстановления шифрованных файлов.
К сожалению, не были сохранены оригинальное тело вредоносного ПО и сообщение вымогателя, что не позволило дизассемблировать тело и установить алгоритм его работы посредством анализа в отладчике. Так же не было возможности проверить, встречался ли он различным антивирусным компаниям.
Поэтому сразу приступаем к анализу файлов, структуры которых хорошо известны. В данном случае удобно использовать для анализа DBF файлы из базы 1С, так как структура их весьма предсказуема. Возьмем файл 1SENTRY.DBF.BLOCKED (журнал бухгалтерских проводок), размер данного файла 53 044 658 байт

рис. 2
Рассматривая шифрованный DBF файл, обращаем внимание на то, что первые 0x35 байт не зашифрованы, так как присутствует заголовок, характерный для данного типа файлов, и наблюдаем часть описания первого поля записи. Произведем расчет размера файла. Для этого возьмем: WORD по смещению 0x08, содержимое которого равно 0x04C1 (в нем указан размер заголовка DBF файла), WORD по смещению 0x0A, содержимое которого равно 0x0130 (в нем указан размер одной записи в базе), DWORD по смещению 0x04, содержимое которого равно 0x0002A995 (количество записей), и 0x01 – размер конечного маркера. Решим пример: 0x0130*0x0002A995+0x04C1+1=0x0032965B2 (53 044 658) байт. Размер файла, согласно записи файловой системы, соответствует расчетному на основании информации в заголовке DBF файла. Выполним аналогичные проверки для нескольких DBF файлов и удостоверимся, что размер файла не был изменен вредоносным ПО.
Анализ содержимого DBF показывает, что небольшие файлы начиная со смещения 0x35 зашифрованы целиком, а крупные нет.

рис. 3
Номера счетов, даты и суммы изменены, чтобы не нарушать соглашения о конфиденциальности в том числе и в зашифрованном участке.
Начиная со смещения 0x00132CB5 обнаруживаем отсутствие признаков шифрования до конца файла, выполнив проверки в иных крупных файлах подтверждаем предположение, что целиком шифруются только файлы менее 0x00132CB5 (1 256 629) байт. Многие авторы вредоносного ПО выполняют частичное шифрование файлов с целью сокращения времени искажения пользовательских данных. Руководствуются вероятно тем, чтобы их вредоносный код за минимальное время нанес максимально возможный ущерб пользователю.
Приступим к анализу алгоритма шифрования

рис. 4
На рис. 4 на месте заголовков полей DBF файла присутствуют почти одинаковые последовательности из 16 байт (смещения 0x50, 0x70, 0x90), также видим частичное повторение последовательностей из 16 байт (смещения 0x40,0x60,0x80), в которых есть отличия только в байтах, где должно прописываться имя поля и тип поля.
На основании этого наблюдения, имея небольшое представление об алгоритмах работы криптографических алгоритмов вроде AES , RSA , можно сделать однозначный вывод, что данные не шифрованы с использованием этих алгоритмов. То есть, информация об алгоритме шифрования, поданная заказчиком, недостоверна. Недостоверной она может быть как из-за неких ошибочных выводов заказчика, так и являться следствием обмана автором вредоносной программы. Проверить это мы не можем, так как нам доступны только зашифрованные файлы.
Исходя из особенностей строения заголовков DBF файлов и изменений байт в последовательностях, можно сделать предположение, что шифрование выполнено посредством XOR операции над данными с неким паттерном. Также можно сделать предположение, исходя из длины повторяющихся последовательностей, что длина паттерна 16 байт (128 бит). Заголовок базы равен 0x04C1 байт, размер описания одного поля в заголовке 0х20 (32) байт. Из этого следует, что заголовок данного DBF файла содержит (0x4C1-0x21)/0x20=0x25 (37) описаний полей. На рис. 4 подчеркнуты красным фрагменты записей двух полей начиная со смещения 0x10, которые в случае 1С как правило имеют нулевые значения, кроме самого 0x10 (так как по этому смещению указывается размер поля), на основании этого можно полагать, что уже имеем 15 из 16 байт ключа шифрования 0x97 0x99 0xE6 0xBF 0x4B 0x6C 0x77 0x76 0x3A 0x80 0x0B 0xXX 0xAF 0x45 0x6A 0xB7.
Для нахождения последнего байта в ключе возьмем другой фрагмент этого же DBF файла.

рис. 5
На рисунке 5 обратим внимание на нулевой столбец, точнее на его нешифрованную часть, и видим, что там преобладает значение 0x20 (код пробела согласно ASCII таблицы). Соответственно, и в шифрованной части столбца будет преобладать некое одинаковое значение. Легко заметить, что это 0xFA. Для получения оригинального значения недостающего байта ключа необходимо выполнить 0xFA xor 0x20=0xDA.
Подставив полученное значение на недостающую позицию, получим полный ключ 0x97 0x99 0xE6 0xBF 0x4B 0x6C 0x77 0x76 0x3A 0x80 0x0B 0xDA 0xAF 0x45 0x6A 0xB7.
После выполнения процедуры xor операции с полученным ключом над шифрованными участками получили оригинальное содержимое файла

рис. 6
Для окончательного контроля проведем операцию расшифровки zip архива, затем распакуем архив. Если все файлы извлеклись и не возникало ошибки CRC для какого-либо файла, то можно окончательно подтвердить корректность ключа. И финальным этапом будет распаковка остальных файлов согласно технического задания.
Данный пример говорит о том, что вероятно не все высказывания авторов вредоносного программного обеспечения правдивы. И нередко можно решить задачу восстановления пользовательских данных посредством анализа измененных данных.
Наряду с подобными простыми случаями встречаются трояны-шифровальщики, которые действительно будут использовать современные криптографические алгоритмы и в случае их атаки подобное простое решение в принципе невозможно. Посему будьте предельно осторожны при открытии любых файлов, полученных по электронной почте даже от доверенных источников. Регулярно обновляйте антивирусное ПО и делайте резервное копирование таким образом, чтобы ваши данные во всех копиях не были доступны кому-либо единовременно.





